Qué es OpenClaw: cómo funciona un agente autónomo y qué riesgos tiene
OpenClaw es uno de los agentes de IA de código abierto más populares de 2026: se instala en tu ordenador, se maneja desde WhatsApp o Telegram y hace cosas por ti. Esta guía explica cómo funciona y por qué su seguridad importa tanto como lo que sabe hacer.
¿Qué es OpenClaw?
OpenClaw es un agente de inteligencia artificial autónomo y de código abierto que se instala en tu propio ordenador o servidor y ejecuta tareas en tu nombre. Se maneja escribiéndole desde aplicaciones de mensajería como WhatsApp, Telegram, Slack o Discord, y para razonar se conecta al modelo de lenguaje que elijas: Claude, GPT, DeepSeek o un modelo local.
La diferencia con un chatbot es que OpenClaw no solo contesta: puede ejecutar comandos en el sistema, abrir el navegador con tus sesiones iniciadas, leer y escribir archivos, gestionar correo y calendario, y escribirte por iniciativa propia cuando detecta algo que debe hacer. Su lema en GitHub lo resume: «The AI that really does things».
¿De dónde sale OpenClaw?
OpenClaw nació como proyecto personal de Peter Steinberger, un desarrollador austriaco conocido por haber fundado PSPDFKit. Empezó a finales de 2025 y cambió varias veces de nombre: fue Clawdbot desde el 2 de enero de 2026, pasó a llamarse Moltbot el 27 de enero tras una queja de marca de Anthropic (el nombre recordaba demasiado a Claude) y adoptó el nombre definitivo, OpenClaw, el 30 de enero.
El crecimiento fue inmediato. En marzo de 2026 el repositorio superaba las 247.000 estrellas en GitHub y en septiembre ronda las 390.000. El 5 de marzo, el consejero delegado de NVIDIA, Jensen Huang, lo definió en CNBC como probablemente el lanzamiento de software más importante de la historia. El 14 de febrero, Steinberger anunció que se incorporaba a OpenAI y que el proyecto pasaba a una fundación independiente, la OpenClaw Foundation.
¿Cómo funciona OpenClaw por dentro?
OpenClaw funciona como un pequeño sistema operativo para un agente: un proceso central coordina los canales por los que le hablas, el modelo que piensa, las herramientas que usa y la memoria que conserva. Estas son sus piezas principales:
- Gateway. Es el centro de control local: gestiona las sesiones, las herramientas, los eventos y los canales de mensajería. Incluye un panel web de administración. Cómo se configure el gateway decide buena parte de la seguridad de toda la instalación.
- Canales. Son las vías por las que hablas con el agente: WhatsApp, Telegram, Slack, Discord, iMessage y decenas más.
- Modelos. OpenClaw no tiene un modelo propio; se conecta al proveedor que elijas y se puede cambiar.
- Skills. Son capacidades instalables: carpetas con un fichero
SKILL.mdque describe qué hace la skill y cómo usarla. Se comparten en un mercado comunitario llamado ClawHub, parecido a una tienda de extensiones. - Memoria. El agente guarda su memoria y su personalidad en ficheros dentro de tu equipo, lo que le permite recordar entre conversaciones.
- Heartbeat. Es un latido periódico: cada cierto tiempo el gateway despierta al agente para que revise una lista de tareas pendientes (el fichero
HEARTBEAT.md) y actúe si hace falta. Es lo que convierte a OpenClaw en un agente proactivo y no solo reactivo.
¿Qué riesgos tiene OpenClaw?
Los riesgos de OpenClaw vienen de su propia naturaleza: un agente con acceso completo a tu equipo y a tus cuentas, extensible con código de terceros y accesible por mensajería. Su popularidad lo convirtió en 2026 en uno de los primeros grandes problemas de seguridad de la IA agéntica:
- Skills maliciosas. A principios de febrero de 2026, la firma Koi Security encontró 341 skills maliciosas entre las 2.857 publicadas en ClawHub, casi todas de una misma campaña que instalaba un programa para robar contraseñas en macOS. Bitdefender estimó que en torno al 17 % de las skills que analizó eran maliciosas. En junio, Unit 42 de Palo Alto Networks documentó cinco skills maliciosas más que pasaban los controles de detección de ese momento.
- Instalaciones expuestas. Entre el 25 y el 31 de enero de 2026, las instalaciones de OpenClaw accesibles desde internet pasaron de unas 1.000 a más de 21.000, según Censys. Varios investigadores demostraron que las instalaciones expuestas dejaban ver claves de API e historiales de conversación.
- Vulnerabilidades críticas. La CVE-2026-25253, con una puntuación de 8,8 sobre 10, permitía tomar el control de una instalación con un solo clic. Se corrigió el 30 de enero de 2026.
- Credenciales en claro. Las credenciales se guardan en ficheros de texto dentro del equipo, así que cualquier programa que llegue a ellos puede leerlas.
- Prompt injection. Un documento, un correo o una web pueden esconder instrucciones que el agente tome por órdenes. Hoy no existe una defensa completa contra este tipo de ataque.
La reacción ha sido desigual. China restringió en marzo de 2026 su uso en organismos públicos, empresas estatales y bancos, y ClawHub añadió análisis automáticos de las skills, entre ellos una colaboración con NVIDIA anunciada en junio. Uno de los mantenedores del proyecto lo dijo sin rodeos: si no sabes usar la línea de comandos, el proyecto es demasiado peligroso para usarlo con seguridad.
¿Cómo usar OpenClaw con cabeza?
La forma razonable de usar OpenClaw es tratarlo como a una persona nueva con acceso a tus sistemas: con permisos mínimos, supervisión y un entorno separado. Algunas reglas prácticas:
- Instalarlo en una máquina o entorno virtual dedicado, no en el ordenador donde están tus datos personales o los de tu empresa.
- No exponer nunca el gateway ni su panel a internet.
- Crear cuentas y claves específicas para el agente, con los permisos justos, en lugar de darle las tuyas.
- Instalar solo skills revisadas y de autores conocidos, y leer el
SKILL.mdantes de activarlas. - Mantenerlo actualizado: los fallos graves se corrigen en versiones nuevas, y una instalación antigua es la más expuesta.
- Exigir aprobación humana para cualquier acción irreversible: pagos, envíos, borrados o publicaciones.
Qué nos dice OpenClaw sobre los agentes en la empresa
OpenClaw es la demostración más clara de hacia dónde va la inteligencia artificial: de asistentes que responden a agentes que trabajan de forma continua y por iniciativa propia. Lo hablamos en Era Exponencial en marzo de 2026 y la conclusión sigue siendo la misma: cada empresa va a necesitar una estrategia de agentes, aunque no use OpenClaw. Los grandes ya han seguido ese camino con productos más controlados, como Claude Cowork o Muse de Meta.
En Convexify, la firma de inteligencia artificial que fundé en Andorra, construimos agentes para empresas con un principio que OpenClaw ilustra muy bien por la vía negativa: la autonomía de un agente se amplía solo con pruebas sobre trabajo real, y el control humano tiene que ser explícito en todo lo que no se puede deshacer. La pregunta útil no es qué puede hacer un agente, sino qué le dejarías hacer sin mirar. Esa respuesta es la que define una buena estrategia de agentes.
Lo que conviene recordar
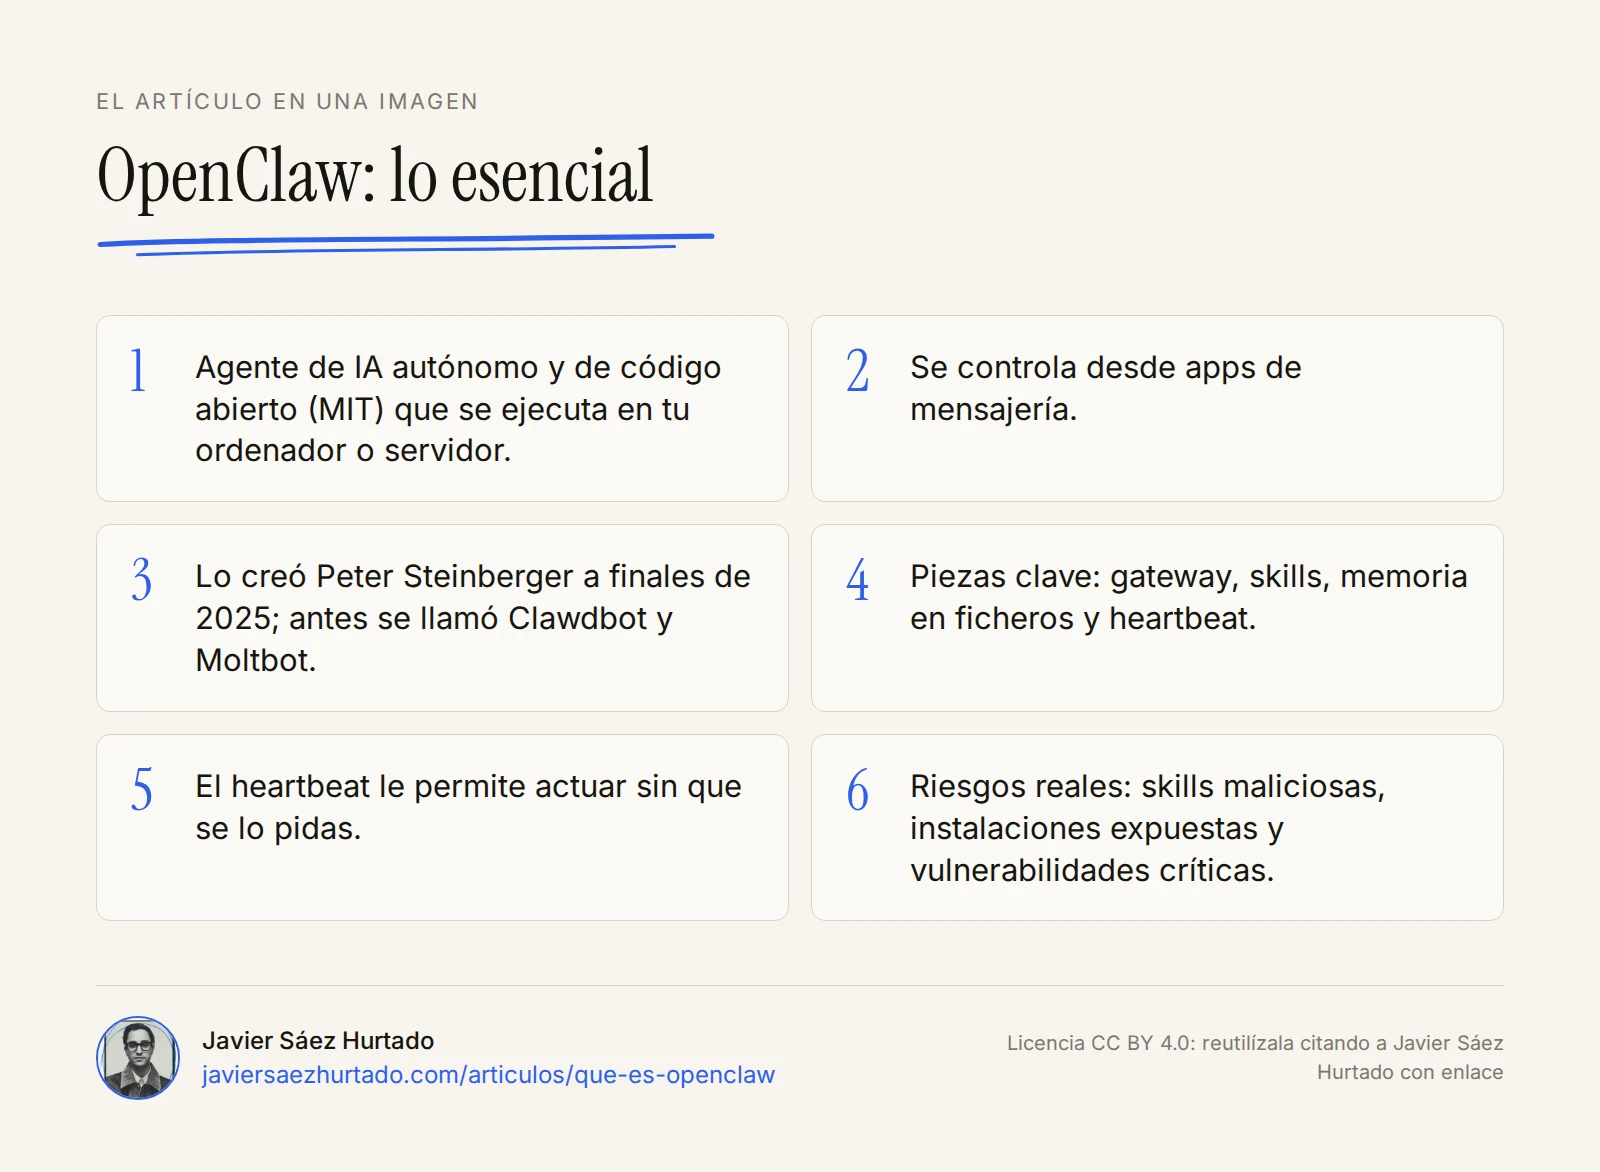
OpenClaw es un agente autónomo de código abierto que se instala en tu equipo, se maneja por mensajería y actúa por iniciativa propia gracias a su gateway, sus skills, su memoria y su heartbeat. Es una herramienta potente y un buen anticipo de lo que viene, pero su historia en 2026 muestra que un agente con acceso real necesita permisos mínimos, entorno aislado y supervisión humana antes que más capacidades.
El artículo en una imagen
Fuentes
- OpenClaw, repositorio en GitHub
- Documentación de OpenClaw: Heartbeat
- Wikipedia, OpenClaw
- Wikipedia, Peter Steinberger (programmer)
- CNBC, Jensen Huang sobre OpenClaw (5 mar 2026)
- Conscia, The OpenClaw security crisis (18 feb 2026)
- Unit 42 (Palo Alto Networks), OpenClaw’s Skill Marketplace and the Emerging AI Supply Chain Threat (23 jun 2026)
- Xataka, Qué es OpenClaw, qué puede hacer en tu ordenador y cuáles son sus peligros