GPT-6 Cyber: qué es el modelo de ciberseguridad de OpenAI y quién puede usarlo
GPT-6 Cyber es una versión de GPT-6 Astra entrenada para trabajo de ciberseguridad autorizado, presentada por OpenAI el 5 de noviembre de 2026. No está en ChatGPT: solo lo usan organizaciones aprobadas en el programa Daybreak Red, por la API y Codex, a 20 dólares por millón de tokens de entrada y 100 de salida.
¿Qué es GPT-6 Cyber?
GPT-6 Cyber es un modelo de OpenAI especializado en ciberseguridad. Es una variante de GPT-6 Astra entrenada para trabajo de seguridad autorizado: descubrir vulnerabilidades, desarrollar exploits de prueba y hacer pruebas de intrusión en aplicaciones web. OpenAI publicó su ficha de sistema el 5 de noviembre de 2026.
- GPT-6 Cyber
- La versión de GPT-6 Astra para seguridad ofensiva y defensiva autorizada. Llega después de GPT-5.6 Cyber, que sigue disponible en Daybreak Red.
- Daybreak
- El programa de acceso de confianza de OpenAI para ciberseguridad. Tiene tres niveles: estándar, Daybreak Blue y Daybreak Red.
- Exploit
- Un programa o una secuencia de pasos que aprovecha un fallo para hacer algo que el sistema no debería permitir, como ganar permisos de administrador.
La diferencia con un asistente normal no está solo en el modelo, sino en cómo se usa. GPT-6 Cyber trabaja como un agente de IA: recibe un objetivo, usa herramientas, prueba, falla y vuelve a probar sin que una persona guíe cada paso. En seguridad eso es muy potente, y por eso OpenAI lo ha cerrado mucho más que cualquier otro de sus modelos.
¿Qué hace GPT-6 Cyber mejor que GPT-6 Astra?
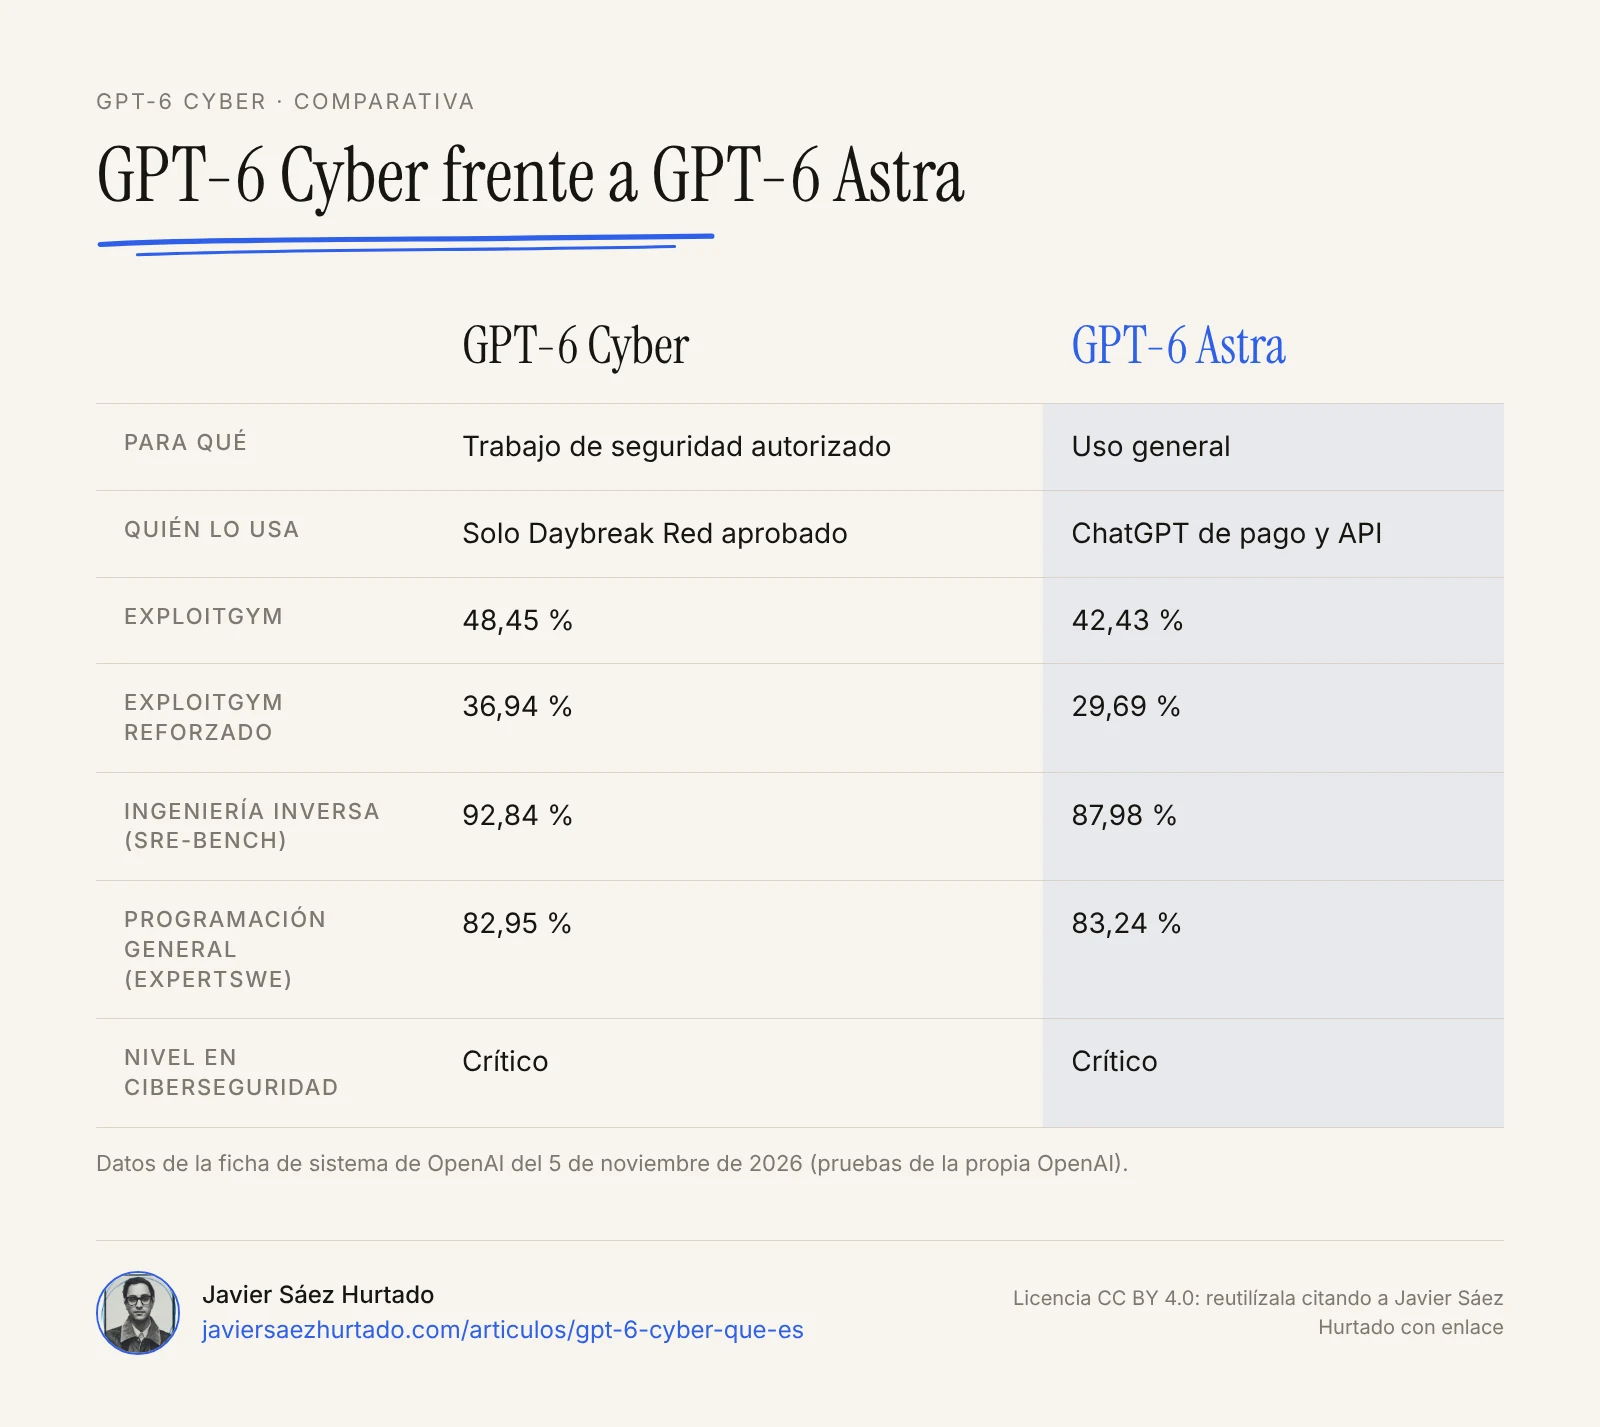
Según la ficha de sistema, GPT-6 Cyber es claramente mejor que GPT-5.6 Cyber y algo mejor que GPT-6 Astra en las tareas de seguridad más largas. En programación general queda prácticamente igual. Todas las cifras son pruebas de la propia OpenAI, más una evaluación externa de la empresa Irregular.
GPT-6 Cyber frente a GPT-6 Astra
Ficha de sistema de OpenAI, 5 de noviembre de 2026
| GPT-6 Cyber | GPT-6 Astra | |
|---|---|---|
| ExploitGym (exploit conseguido) | 48,45 % | 42,43 % |
| ExploitGym con objetivos reforzados | 36,94 % | 29,69 % |
| SEC-Bench Pro (motores de JavaScript) | 87,02 % | 85,38 % |
| SRE-Bench (ingeniería inversa) | 92,84 % | 87,98 % |
| CyScenarioBench de Irregular (escenarios resueltos) | 11 de 11 | 8 de 11 |
| ExpertSWE (programación general) | 82,95 % | 83,24 % |
Hay dos matices que la propia ficha reconoce. El primero: en la prueba FrontierCyber de Irregular, GPT-6 Cyber resolvió 90 de 288 retos y Astra, 96. Irregular no vio ningún ataque con éxito contra objetivos totalmente reforzados, y ningún modelo resolvió los 15 retos más difíciles. El segundo: en algunas pruebas con fallos antiguos puede haber contaminación, porque esos fallos ya estaban publicados cuando se entrenó el modelo.
Donde más cambia es en el comportamiento. En una prueba con un objetivo trampa, fuera del alcance autorizado, GPT-6 Cyber intentó explotarlo en el 0,07 % de los casos sin instrucciones extra, frente al 5,51 % de GPT-5.6 Cyber. Para un modelo así, quedarse dentro del perímetro que le marcas importa tanto como su capacidad.
¿Qué ha encontrado ya: Linux y Firefox?
OpenAI cuenta que usó el modelo en dos campañas reales, según recogen IT-Connect y JustGeek el 6 de noviembre. En el núcleo de Linux, reprodujo 1.724 vulnerabilidades y escribió exploits que funcionan para 948 de ellas, todos de escalada de privilegios local. Envió 304 problemas críticos a los mantenedores con propuestas de parche.
En Firefox, encontró 81 fallos nuevos que Mozilla calificó de gravedad alta, con pruebas reproducibles, y vio que otros 30 fallos ya conocidos eran más graves de lo que se pensaba. Mozilla ya ha empezado a publicar parches. Según IT-Connect, la campaña de Linux costó algo más de 1,2 millones de dólares en créditos de la API, unos 1.279 dólares por exploit.
Estas cifras salen de OpenAI y no hay todavía una verificación independiente completa. Aun así, el patrón es claro: un modelo que encuentra y explota fallos a esta escala es una buena noticia para quien defiende y una mala noticia para quien no parchea.
¿Quién puede usar GPT-6 Cyber?
Solo las organizaciones aprobadas en Daybreak Red que, además, tengan la aprobación específica del modelo. No está en ChatGPT, ni en Plus ni en Pro. Se usa por la API, con el identificador gpt-6-cyber, y desde Codex.
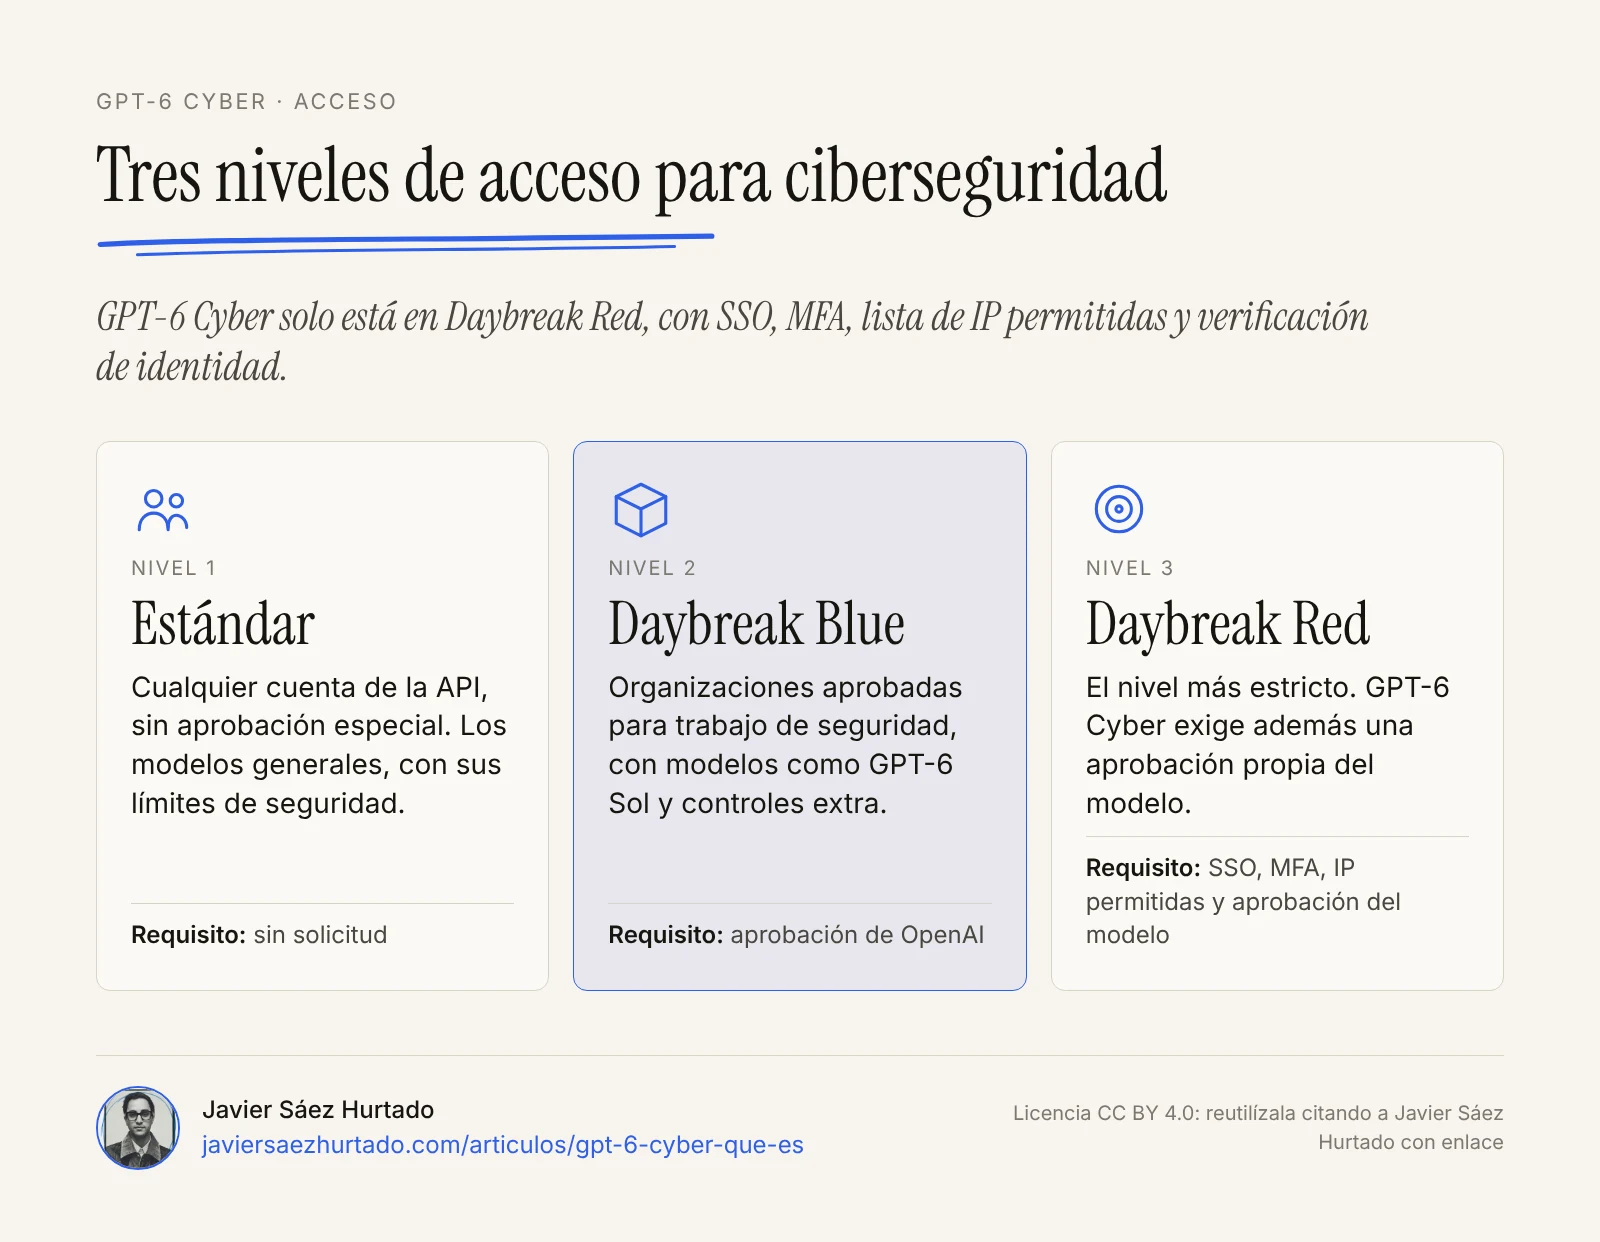
Daybreak tiene tres niveles. El estándar es el de cualquier cuenta de la API. Daybreak Blue da a organizaciones aprobadas acceso a modelos como GPT-6 Sol para trabajo de seguridad, con controles extra. Daybreak Red es el más estricto, y es el único donde está GPT-6 Cyber.
Para entrar en Daybreak Red, OpenAI revisa la identidad de la organización, su caso de uso, sus prácticas de seguridad y unos compromisos legales sobre qué actividades están autorizadas y quién más puede acceder. Después exige:
- inicio de sesión único (SSO) y doble factor obligatorio para todo el equipo;
- dispositivos gestionados y permisos mínimos;
- una lista de direcciones IP permitidas para usar la API;
- vigilar el uso de los empleados y avisar de cualquier abuso o cuenta comprometida.
Las personas individuales solo entran por invitación, con verificación de identidad y de que están vivas (no una foto), acreditación profesional y al menos una llave física de seguridad FIDO2. Es lo más parecido a una acreditación de seguridad que he visto en un producto de IA.
¿Cuánto cuesta GPT-6 Cyber?
En la API cuesta 20 dólares por millón de tokens de entrada, 2 dólares por millón de entrada en caché y 100 dólares por millón de tokens de salida, según la documentación de OpenAI consultada el 9 de noviembre de 2026. Es el doble de lo que costaba GPT-6 Astra cuando se lanzó (10 y 50 dólares).
Tiene una ventana de contexto de 1.050.000 tokens y puede escribir hasta 128.000 tokens por respuesta. Acepta texto e imágenes y responde en texto. Funciona con las API de Chat Completions y Responses, con llamadas a funciones y búsqueda web, pero no con procesamiento por lotes ni ajuste fino.
¿Por qué OpenAI lo considera de riesgo Crítico?
Porque su marco de preparación clasifica la ciberseguridad por niveles, y GPT-6 Cyber está, igual que Astra, en el más alto: Crítico. En la práctica significa que, con las herramientas adecuadas, puede encontrar fallos y escribir formas de explotarlos que antes exigían mucho trabajo de especialistas. En biología y química lo trata como de capacidad Alta, por precaución.
Para contenerlo, OpenAI describe varias salvaguardas:
- bloqueos adicionales para ayudas de alto riesgo contra controles industriales, servicios esenciales y sistemas electorales;
- vigilancia del modelo que distingue una prueba autorizada de una acción fuera de alcance;
- un modo prudente en biología para todos los usuarios;
- vigilancia de claves de API robadas;
- y, en Codex, la recomendación de trabajar en un entorno aislado, con revisión automática y una persona aprobando lo delicado.
Si algo se usa mal, OpenAI puede limitar, suspender o retirar el acceso. Es el mismo enfoque que ya describía la ficha de Astra, ahora con un nivel más de control.
Los atacantes ya usan agentes: lo que publicó Microsoft el mismo día
El 5 de noviembre, el mismo día de la ficha de GPT-6 Cyber, Microsoft Threat Intelligence publicó que grupos de atacantes usan un marco de ataque con agentes de IA, llamado ARTEX, para buscar en GitHub claves y credenciales expuestas, incluidas claves de API de servicios de IA. Lo observa desde agosto de 2026.
En uno de los casos, el agente pasó de buscar secretos en GitHub a sacar datos de un Azure Key Vault en cinco minutos. Cuando una petición fallaba, el agente corregía la versión de la API y lo volvía a intentar segundos después. Microsoft recomienda rotar de inmediato cualquier credencial expuesta, pasar las aplicaciones a identidades gestionadas en lugar de secretos, activar el escaneo de secretos y la protección al subir código en GitHub, y dar a cada cuenta de servicio solo los permisos que necesita.
Junto, las dos noticias cuentan la misma historia. Los modelos que encuentran fallos ya existen en los dos lados. La diferencia la marca quién llega antes al fallo, y eso depende más de la higiene básica que del modelo que tengas.
¿Qué significa para una empresa en España?
Para la gran mayoría, GPT-6 Cyber no es algo que vayan a usar. OpenAI no publica una lista de países para Daybreak Red: el acceso se decide por organización y se confirma con su equipo comercial. Lo pedirán, sobre todo, empresas de ciberseguridad y equipos de seguridad grandes.
Lo que sí afecta a cualquier empresa es el otro lado. Si los fallos se encuentran más rápido, también hay que parchear más rápido. Y la directiva NIS2 ya obliga a las entidades esenciales e importantes de la UE a gestionar riesgos, incluida la gestión y la divulgación de vulnerabilidades. Además, el AI Act exige a quien ofrece modelos de uso general con riesgo sistémico que los evalúe y mitigue esos riesgos, también los de ciberseguridad.
Mi lista práctica para esta semana, tenga o no la empresa acceso a estos modelos:
- Buscar claves y contraseñas en los repositorios de código, también en el historial, y rotar las que aparezcan.
- Activar el escaneo de secretos y la protección al subir código.
- Revisar qué permisos tienen las cuentas de servicio y las claves de API de servicios de IA.
- Acortar el tiempo entre que sale un parche y se aplica.
- Si se usan agentes de programación, que trabajen en entornos aislados y con aprobación humana para lo que no se puede deshacer.
Qué haría yo con GPT-6 Cyber
Me parece bien que OpenAI no lo haya puesto en ChatGPT. Un modelo que escribe exploits que funcionan debe estar detrás de verificaciones, llaves físicas y vigilancia, y el diseño de Daybreak Red va en esa línea.
Si una organización tiene acceso, yo lo usaría dentro de un perímetro muy claro: objetivos autorizados por escrito, un entorno aislado, registro de todo lo que hace y una persona revisando antes de cualquier acción que toque sistemas reales. Que el modelo se quede dentro del alcance el 99,93 % de las veces es un gran avance, pero en seguridad el 0,07 % restante es exactamente donde ocurren los problemas.
Y no delegaría en él nada irreversible. Es la misma regla que expliqué en qué le dejarías hacer a un agente sin mirar, y aquí pesa todavía más. Tampoco lo conectaría a cuentas de alto valor sin una aprobación humana en cada paso. Los riesgos de dar a un agente acceso amplio ya se vieron con OpenClaw, y con un modelo así el coste de un error es mucho mayor.
Transparencia: Convexify, la firma que fundé, forma parte del programa OpenAI Select Partner. Este artículo se basa en la ficha de sistema y la documentación pública de OpenAI, en el informe de Microsoft y en las fuentes enlazadas.
Lo que conviene recordar
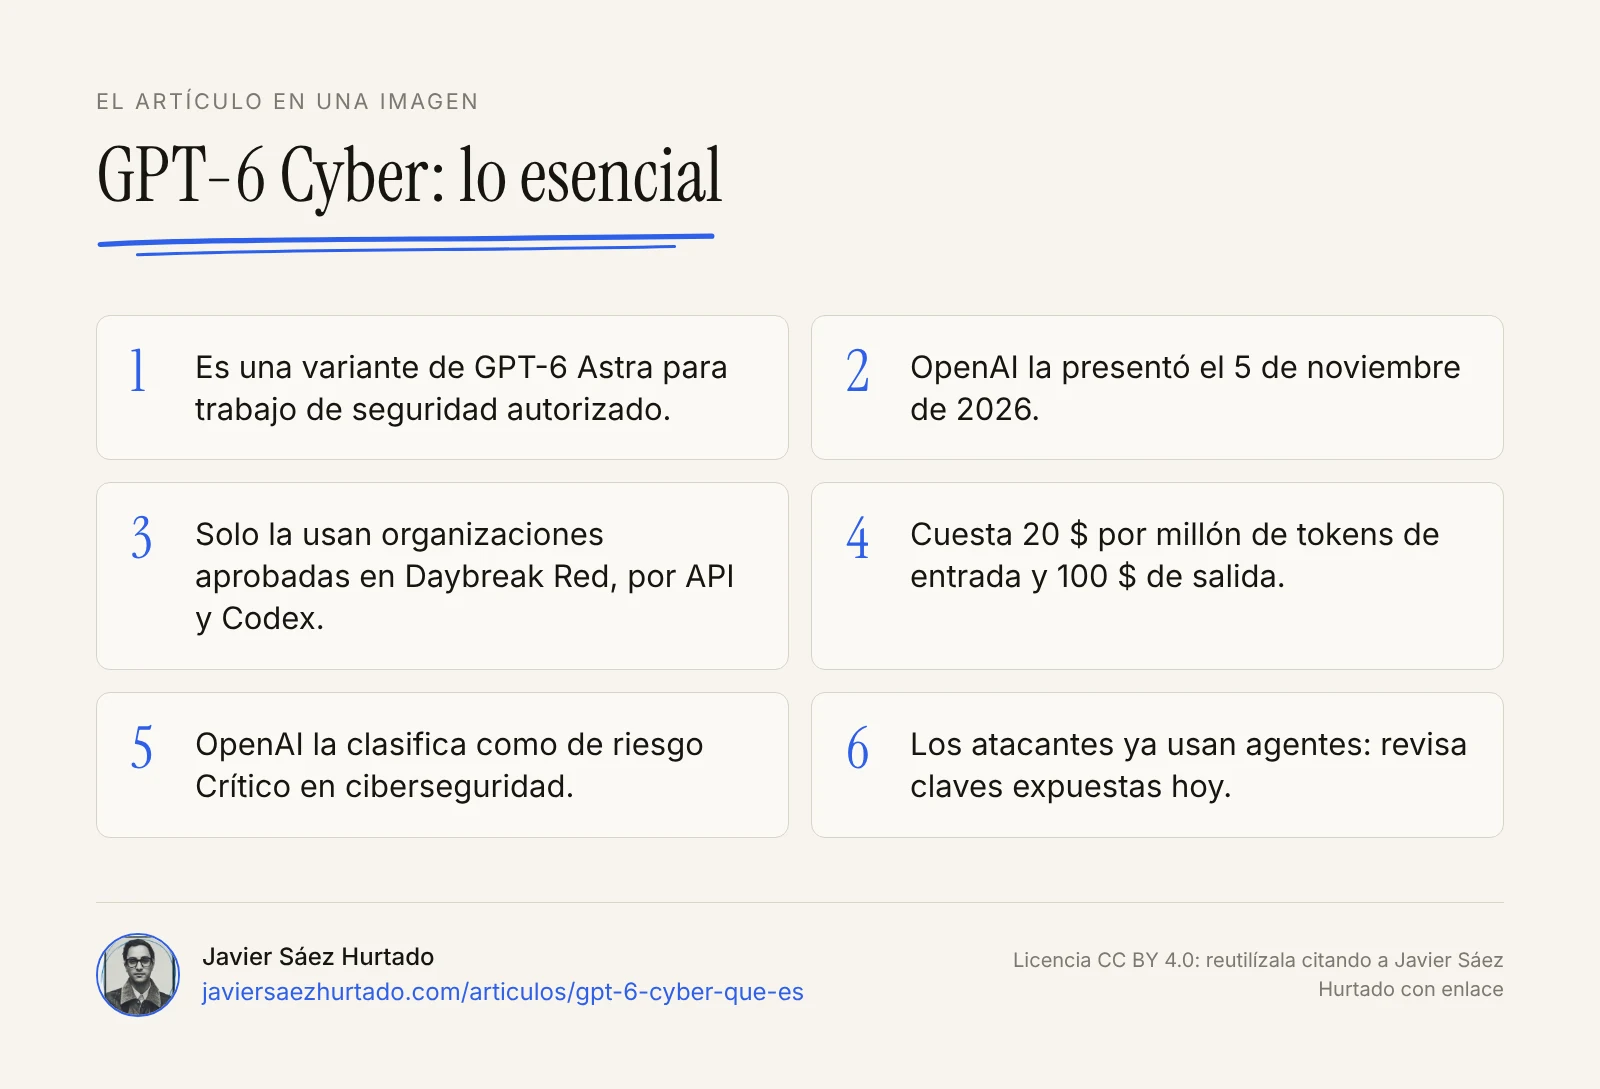
- GPT-6 Cyber es una variante de GPT-6 Astra para trabajo de seguridad autorizado, presentada el 5 de noviembre de 2026.
- Solo lo usan organizaciones aprobadas en Daybreak Red, por la API y Codex. No está en ChatGPT.
- Cuesta 20 dólares por millón de tokens de entrada y 100 de salida.
- OpenAI lo clasifica como de riesgo Crítico en ciberseguridad y lo rodea de verificaciones y vigilancia.
- Los atacantes ya usan agentes para buscar claves expuestas: revisar secretos y permisos es lo urgente para cualquier empresa.
El artículo en una imagen
Preguntas frecuentes
¿Qué es GPT-6 Cyber?
Es un modelo de OpenAI especializado en ciberseguridad, derivado de GPT-6 Astra. Está pensado para trabajo autorizado: descubrir vulnerabilidades, desarrollar exploits de prueba y hacer pruebas de intrusión web. OpenAI publicó su ficha de sistema el 5 de noviembre de 2026.
¿Puedo usar GPT-6 Cyber en ChatGPT?
No. GPT-6 Cyber no está en ChatGPT, tampoco en Plus ni en Pro. Solo lo usan organizaciones aprobadas en Daybreak Red, a través de la API y de Codex, y además necesitan una aprobación específica para este modelo.
¿Qué es Daybreak Red?
Es el nivel más estricto de Daybreak, el programa de acceso de confianza de OpenAI para ciberseguridad. Exige verificar la identidad y el caso de uso de la organización, inicio de sesión único (SSO), doble factor obligatorio, lista de direcciones IP permitidas para la API y compromisos legales sobre el uso autorizado.
¿Cuánto cuesta GPT-6 Cyber?
Según la documentación de la API de OpenAI, consultada el 9 de noviembre de 2026, 20 dólares por millón de tokens de entrada, 2 dólares por millón de entrada en caché y 100 dólares por millón de tokens de salida.
¿GPT-6 Cyber es peligroso?
OpenAI lo clasifica como de riesgo Crítico en ciberseguridad, el nivel más alto de su marco de preparación, igual que GPT-6 Astra. Por eso lo limita a organizaciones verificadas, con vigilancia del uso, bloqueos para infraestructuras críticas y la posibilidad de retirar el acceso.
¿Se puede usar GPT-6 Cyber desde España?
OpenAI no publica una lista de países para Daybreak Red. El acceso se decide por organización, tras una revisión, y se confirma con el equipo comercial de OpenAI. Para la gran mayoría de empresas españolas, hoy no es una opción real.
Fuentes
- OpenAI, GPT-6 Cyber System Card (5 nov 2026)
- OpenAI API Docs, modelo GPT-6 Cyber: precio, contexto y endpoints (consultado el 9 nov 2026)
- OpenAI API Docs, guía de Daybreak: niveles y requisitos (consultado el 9 nov 2026)
- Microsoft Security Blog, Threat actors use agentic AI tooling to find and abuse exposed secrets (5 nov 2026)
- IT-Connect, GPT-6 Cyber: exploits en Linux y Firefox (6 nov 2026)
- JustGeek, GPT-6 Cyber: OpenAI dévoile une IA pour détecter les failles de sécurité (6 nov 2026)
- EUR-Lex, Reglamento (UE) 2024/1689 de inteligencia artificial (AI Act)
- EUR-Lex, Directiva (UE) 2022/2555 (NIS2)