Guía de estudio de IA · Módulo 5. Agentes y automatización
Agentes de IA: qué son, cómo funcionan, tipos y ejemplos
Un agente de IA es un sistema que usa un modelo de lenguaje para perseguir un objetivo en varios pasos: decide qué hacer, usa herramientas, mira el resultado y sigue hasta terminar. Un chat te responde; un agente trabaja, y por eso necesita límites claros.
¿Qué es un agente de IA?
Un agente de IA es un sistema que usa un modelo de lenguaje para conseguir un objetivo en varios pasos: decide qué hacer, usa herramientas, revisa el resultado y sigue hasta terminar. No se limita a contestar. Hace trabajo.
OpenAI lo define en su guía práctica como un sistema que completa tareas de forma independiente en tu nombre. Anthropic lo describe de forma todavía más sencilla: normalmente es un modelo de lenguaje que usa herramientas en un bucle, guiándose por lo que le devuelve el entorno. Las dos definiciones coinciden en lo esencial: objetivo, herramientas y autonomía para elegir los pasos.
El motor de un agente es un modelo de lenguaje grande, el mismo que hay detrás de un chat. Lo que cambia es lo que se pone a su alrededor.
¿En qué se diferencia un agente de IA de un chatbot?
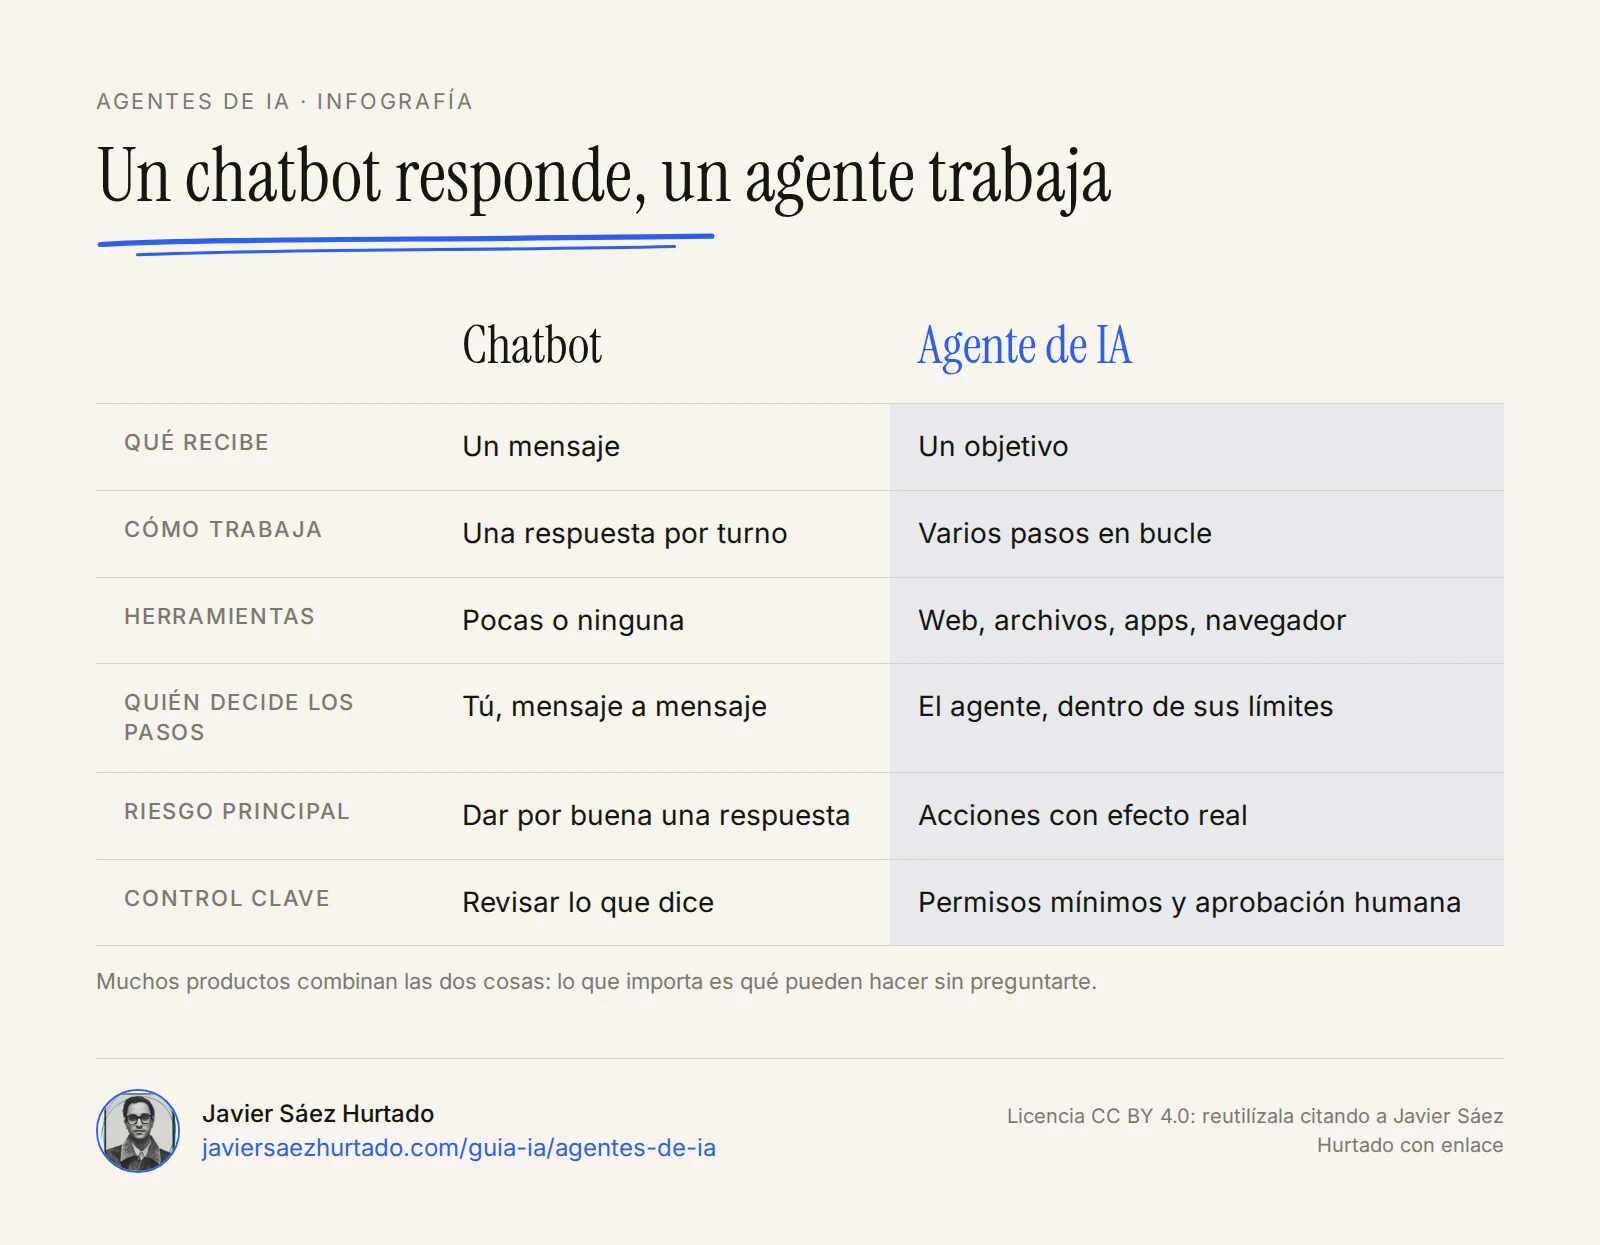
Un chatbot responde a cada mensaje y espera al siguiente; un agente recibe un objetivo y trabaja hacia él en varios pasos, sin que le indiques cada uno. El chat te dice cómo hacer algo. El agente lo hace.
Si le pides a un chat «compara tres programas de facturación», te dará lo que sabe de memoria. Un agente buscará en la web, abrirá las páginas de precios, comprobará si le falta algo y te entregará una tabla. Para eso necesita herramientas para actuar y permiso para decidir el orden de los pasos.
La frontera se está difuminando: muchos chats de hoy ya buscan en la web y se conectan a tus aplicaciones. Lo que conviene preguntarse no es cómo se llama el producto, sino qué puede hacer sin preguntarte.
¿Cómo funciona un agente de IA?
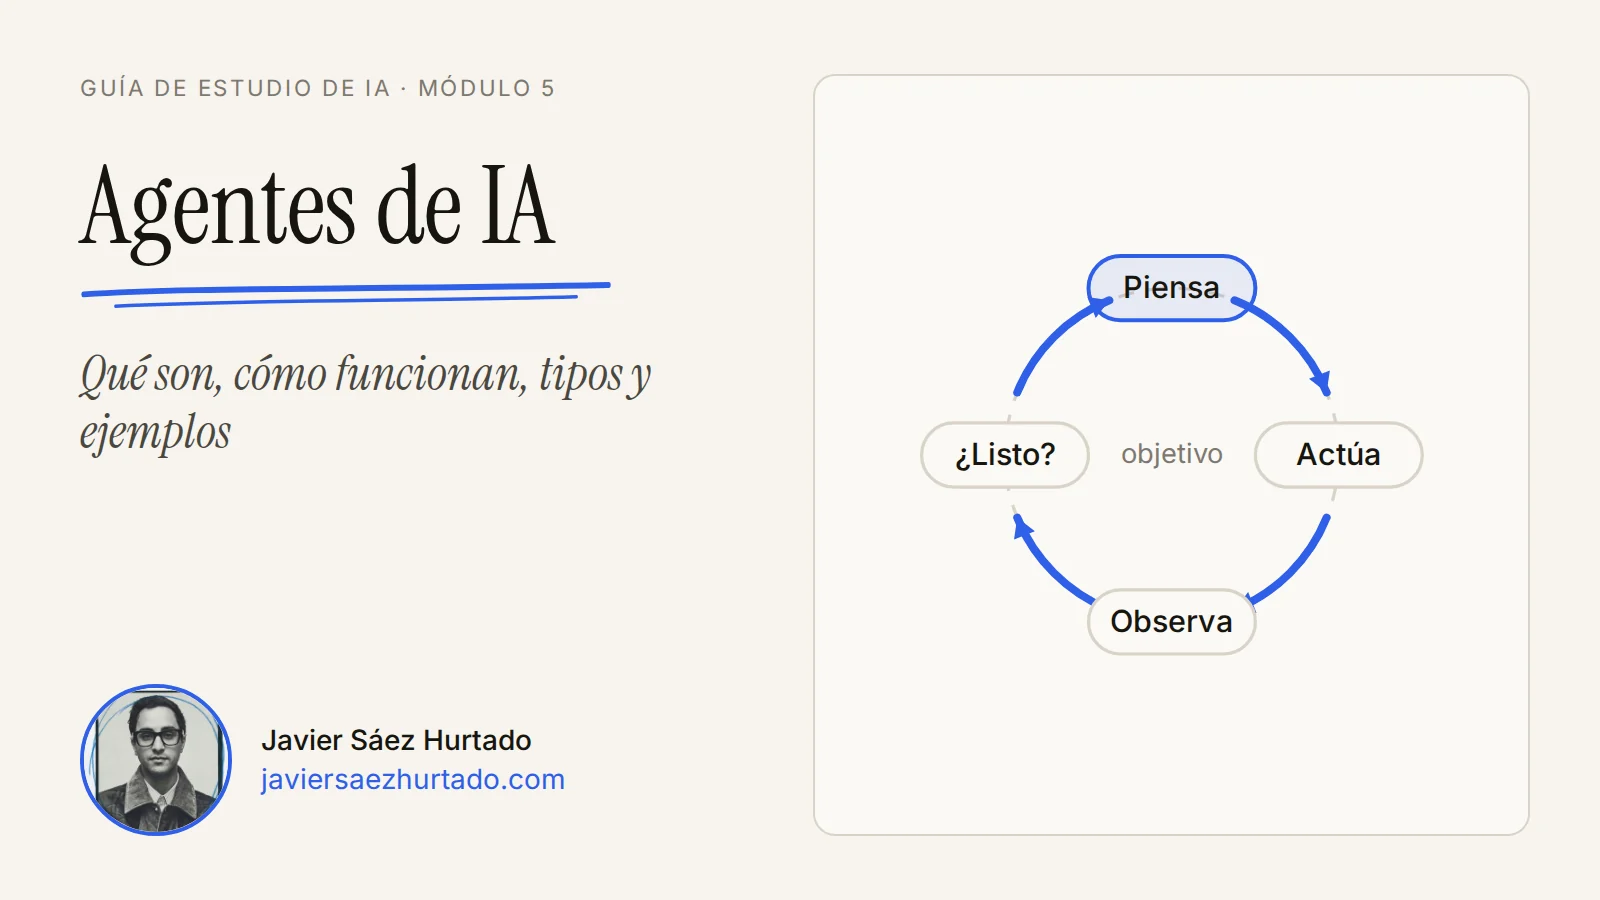
Un agente funciona en bucle: piensa qué hacer, actúa con una herramienta, observa el resultado y decide si ha terminado o necesita otra vuelta. Repite ese ciclo hasta cumplir el objetivo o hasta llegar a un límite.
Piensa en dos personas a las que pides la cena. La primera te da una receta: ese es el chat. La segunda abre la nevera (observa), ve que falta cebolla (piensa), baja a la tienda (actúa), prueba la salsa (observa otra vez) y corrige la sal antes de servir. Ese es el agente: adapta cada paso a lo que encuentra.
Esta forma de trabajar tiene una base académica. En 2022, un equipo de investigadores encabezado por Shunyu Yao publicó ReAct, un método que alterna razonamiento y acciones: el modelo escribe su plan, consulta una fuente externa (en el artículo, la API de Wikipedia), lee lo que obtiene y ajusta el plan. Comprobaron que consultar fuentes reales reducía las alucinaciones frente a razonar solo de memoria.
Anthropic añade dos detalles: en cada paso el agente debe obtener información real del entorno para medir su progreso, y conviene fijar condiciones de parada, como un máximo de vueltas.
El bucle de un agente
Animación: un agente busca mesa para cuatro el viernes
- Piensa «Necesito ver qué restaurantes tienen sitio el viernes.»
- Actúa Consulta la disponibilidad con una herramienta de búsqueda.
- Observa «Hay dos opciones a las 21:00.»
- ¿Terminado? Todavía no: antes de reservar, te pide confirmación.
¿Qué piezas tiene un agente de IA?
Un agente se arma con siete piezas: el modelo, las instrucciones, las herramientas, la memoria o el conocimiento, las skills, los disparadores y los controles. OpenAI reduce lo imprescindible a tres (modelo, herramientas e instrucciones); el resto son capas que se añaden según la tarea.
- Modelo
- El razonamiento. Decide en cada paso qué herramienta usar, qué leer y cuándo parar.
- Instrucciones
- El puesto de trabajo: quién es el agente, qué objetivo tiene y qué no debe hacer nunca. Es un prompt de sistema; si quieres repasar cómo se escribe, está en la lección sobre qué es un prompt.
- Herramientas
- Las manos: buscar en la web, leer y escribir archivos, usar el navegador o conectarse a una aplicación.
- Memoria y conocimiento
- Lo que el agente recuerda entre tareas y los documentos que consulta sin tenerlos en las instrucciones, a menudo con técnicas de búsqueda como RAG.
- Skills
- Procedimientos empaquetados en una carpeta con un archivo SKILL.md. El agente solo los carga enteros cuando los necesita.
- Disparadores
- Lo que pone al agente en marcha sin que le escribas: una hora programada o un evento en otra aplicación.
- Controles
- Los frenos: aprobaciones humanas, herramientas permitidas y validaciones automáticas.
El formato de las skills es un estándar abierto, Agent Skills, que desarrolló originalmente Anthropic y que OpenAI ha adoptado, así que una skill bien escrita sirve con pocos cambios en varias plataformas. Cada pieza, y cuándo usar una skill o un plugin, está explicada con detalle en agentes de OpenAI por dentro.
¿Qué son las herramientas y el MCP?
Una herramienta es cualquier función externa que el agente puede usar para consultar algo o actuar, y MCP es el estándar abierto que permite conectar esas herramientas de la misma forma en distintos asistentes. Sin herramientas, un modelo solo puede escribir texto.
Antes de MCP, cada aplicación de IA necesitaba un conector distinto para cada fuente de datos. Anthropic presentó el Model Context Protocol el 25 de noviembre de 2024 como un estándar abierto para conectar los asistentes de IA con los sistemas donde viven los datos, y publicó conectores para Google Drive, Slack, GitHub o bases de datos Postgres. La documentación oficial lo compara con un puerto USB-C: igual que un mismo cable sirve para muchos aparatos, un mismo protocolo sirve para conectar muchas aplicaciones.
Tiene dos lados: un servidor MCP expone datos o acciones (tu calendario, una base de datos) y un cliente MCP, como Claude o ChatGPT, se conecta a él y deja que el modelo los use. En diciembre de 2025, Anthropic donó MCP a la Agentic AI Foundation, un fondo de la Linux Foundation que cofundó con Block y OpenAI, para que siga siendo abierto y neutral.
¿Qué tipos de agentes de IA hay?
Una clasificación práctica distingue cinco tipos según dónde trabajan y cuánta autonomía tienen: asistentes en chat con herramientas, agentes de ordenador o navegador, agentes de programación, agentes siempre encendidos y automatizaciones de flujo con un paso de IA. No son categorías cerradas, y muchos productos combinan varias.
Cinco tipos de agentes de IA
Qué hacen, dónde trabajan y cuál es su riesgo principal
| Qué hace | Cuándo trabaja | Ejemplos | Riesgo principal | |
|---|---|---|---|---|
| Asistente en chat con herramientas | Busca, consulta tus apps y prepara documentos dentro de la conversación | Cuando le escribes | Claude o ChatGPT con búsqueda web y apps conectadas | Dar por buena una respuesta sin revisarla |
| Agente de ordenador o navegador | Abre archivos, navega, rellena formularios y crea documentos | Durante la tarea que le encargas | Claude Cowork | Acciones con efecto real en tus archivos y cuentas |
| Agente de programación | Lee y escribe código, ejecuta pruebas y corrige errores | Durante la tarea, a veces horas | Claude Code, Codex | Cambios en sistemas de producción |
| Agente siempre encendido | Trabaja en un ordenador propio, recuerda y actúa por iniciativa | Siempre, también sin que le escribas | OpenClaw, Grok Bot y dots, Muse | Errores que nadie ve a tiempo |
| Automatización con un paso de IA | Sigue un flujo fijo y usa un modelo en uno o varios pasos | Cuando salta un disparador | Flujos en Zapier o n8n | Repetir un error en cada ejecución |
¿Qué ejemplos de agentes de IA hay en 2026?
Los ejemplos más visibles de 2026 son Claude Cowork, OpenClaw, los agentes de OpenAI, Grok Bot, dots y Muse de Meta. Comparten el mismo bucle y cambian en dónde trabajan y cómo piden permiso.
- Claude Cowork (Anthropic). Lanzado el 12 de enero de 2026, trabaja con las carpetas que le das, usa conectores y skills, admite tareas programadas y pide permiso antes de borrar archivos. Está explicado en qué es Claude Cowork.
- OpenClaw. Un agente de código abierto que se instala en tu ordenador o servidor, se maneja desde WhatsApp o Telegram y actúa por iniciativa propia gracias a un «latido» periódico. Su popularidad trajo problemas serios de seguridad, como skills maliciosas en su mercado comunitario. Lo cuento en qué es OpenClaw.
- Agentes de OpenAI. Se construyen desde ChatGPT sin código o desde kits para desarrolladores, combinando skills, plugins y herramientas. Están en agentes de OpenAI por dentro.
- Grok Bot (xAI) y dots (OpenAI). Agentes siempre encendidos con ordenador propio en la nube, lanzados el 11 de agosto y el 29 de septiembre de 2026. Los dos dejan contraseñas y pagos en manos de la persona. Los comparo en Grok Bot vs dots.
- Muse (Meta). Agente personal lanzado el 8 de septiembre de 2026, con un segundo agente, Sentinel, que aprueba cada salida a internet. Hoy solo está en Estados Unidos y Canadá. Más en qué es Muse de Meta.
¿En qué se diferencia un agente de una automatización clásica?
Una automatización clásica sigue reglas fijas que alguien escribió («si pasa esto, haz aquello»); un agente decide los pasos sobre la marcha. La automatización es predecible. El agente es flexible.
Herramientas como Zapier o n8n funcionan así: un disparador (llega un correo, aparece una fila nueva en una hoja de cálculo) pone en marcha una serie de acciones definidas de antemano. Anthropic lo resume en su guía: los flujos fijos dan previsibilidad en tareas bien definidas, y los agentes compensan cuando hace falta flexibilidad y no se puede prever cuántos pasos habrá.
OpenAI da tres señales para elegir un agente: decisiones que requieren criterio, reglas difíciles de mantener y datos sin estructura, como documentos o texto libre. Si no se da ninguna, una automatización clásica probablemente basta.
¿Qué riesgos y límites tienen los agentes de IA?
Los riesgos principales de un agente son cuatro: errores que se encadenan, instrucciones maliciosas escondidas en lo que lee (prompt injection), permisos excesivos y coste. Ninguno desaparece con un modelo mejor; se gestionan con el diseño.
- Errores que se encadenan. Anthropic advierte de que la autonomía trae errores que se acumulan. Un cálculo ilustrativo: si cada paso sale bien el 95 % de las veces, una tarea de 20 pasos seguidos sale bien entera solo en torno al 36 %.
- Prompt injection. Una web, un correo o un documento pueden esconder instrucciones que el agente tome por órdenes. OWASP, la referencia en seguridad de aplicaciones, lo sitúa como primer riesgo de su lista para aplicaciones con modelos de lenguaje y reconoce que no está claro que exista una defensa infalible.
- Permisos excesivos. OWASP lo llama «agencia excesiva»: dar al agente más funciones, más permisos o más autonomía de los que la tarea necesita. Su ejemplo es un asistente que resume correos y además puede enviarlos, y al que un mensaje malicioso convence para reenviar información sensible.
- Coste. Cada vuelta del bucle consume uso del modelo. Anthropic señala que la autonomía implica costes más altos, y en Claude Cowork, por ejemplo, el límite de uso se gasta más deprisa que en el chat.
Los controles que reducen esos riesgos son conocidos: aprobación humana antes de cualquier acción de alto impacto, mínimo privilegio (solo las herramientas y permisos necesarios, y lectura en lugar de escritura cuando basta) y registros de lo que el agente ha hecho. Anthropic añade probar primero en un entorno separado.
¿Cuánta autonomía conviene darle a un agente?
La autonomía de un agente debería depender de dos cosas: cuánto cuesta deshacer un error y cuánto tardarías en enterarte. Lo reversible y visible se puede delegar; lo irreversible se prepara y lo aprueba una persona.
OpenAI recomienda en su guía pasar el control a una persona en dos situaciones: cuando el agente supera un número de fallos y ante acciones de alto riesgo o irreversibles, como cancelaciones o devoluciones. También propone clasificar cada herramienta según si solo lee o también escribe, si su efecto se puede deshacer y si mueve dinero. Desarrollo este criterio con casos reales en qué le dejarías hacer a un agente sin mirar.
Ejemplo práctico: tu primer agente, sin programar
Una buena primera tarea para un agente es ordenar una carpeta de documentos y entregarte un índice, porque es útil, se revisa en minutos y no toca nada que no puedas recuperar. Necesitas un agente que trabaje con archivos, como Claude Cowork.
- Haz una copia. Copia en una carpeta nueva unos 20 o 30 documentos sin datos sensibles, por ejemplo facturas antiguas o apuntes. El agente trabajará solo sobre la copia.
- Da acceso solo a esa carpeta. Nada de tu correo, tus cuentas ni el resto del disco.
- Encarga la tarea con límites claros:
En la carpeta que te he dado hay documentos mezclados.
1. Lee cada archivo y clasifícalo por tema.
2. Crea una subcarpeta por tema y mueve cada archivo a la suya.
3. No borres ni renombres nada.
4. Al terminar, crea un documento «indice.md» con una tabla:
   nombre del archivo, tema, una línea de resumen y si
   tienes dudas sobre la clasificación.
5. Antes de mover nada, enséñame el plan y espera mi «sí».
- Revisa el plan y luego el resultado. Comprueba cinco archivos al azar. Mira sobre todo las filas en las que el agente dice tener dudas: es la parte más valiosa del índice.
Si sale bien varias veces, el siguiente paso puede ser dejarle renombrar archivos. Si falla, sabrás en qué sin haber perdido nada.
Lo que yo tendría en cuenta
Yo empezaría siempre por tareas pequeñas, reversibles y fáciles de revisar, como la del ejemplo. La autonomía de un agente, igual que la confianza en alguien que se incorpora a un equipo, se gana con pruebas sobre trabajo real, no con demostraciones.
Mantendría la aprobación humana en todo lo que escribe o habla en mi nombre: correos, mensajes, publicaciones. Y no delegaría en un agente la comunicación con otras personas ni el acceso a cuentas de alto valor, como el banco o las cuentas principales de un negocio. Lo que se dice o se paga en un segundo puede tardar mucho en deshacerse, y la responsabilidad sigue siendo de quien delega.
Lo que conviene recordar
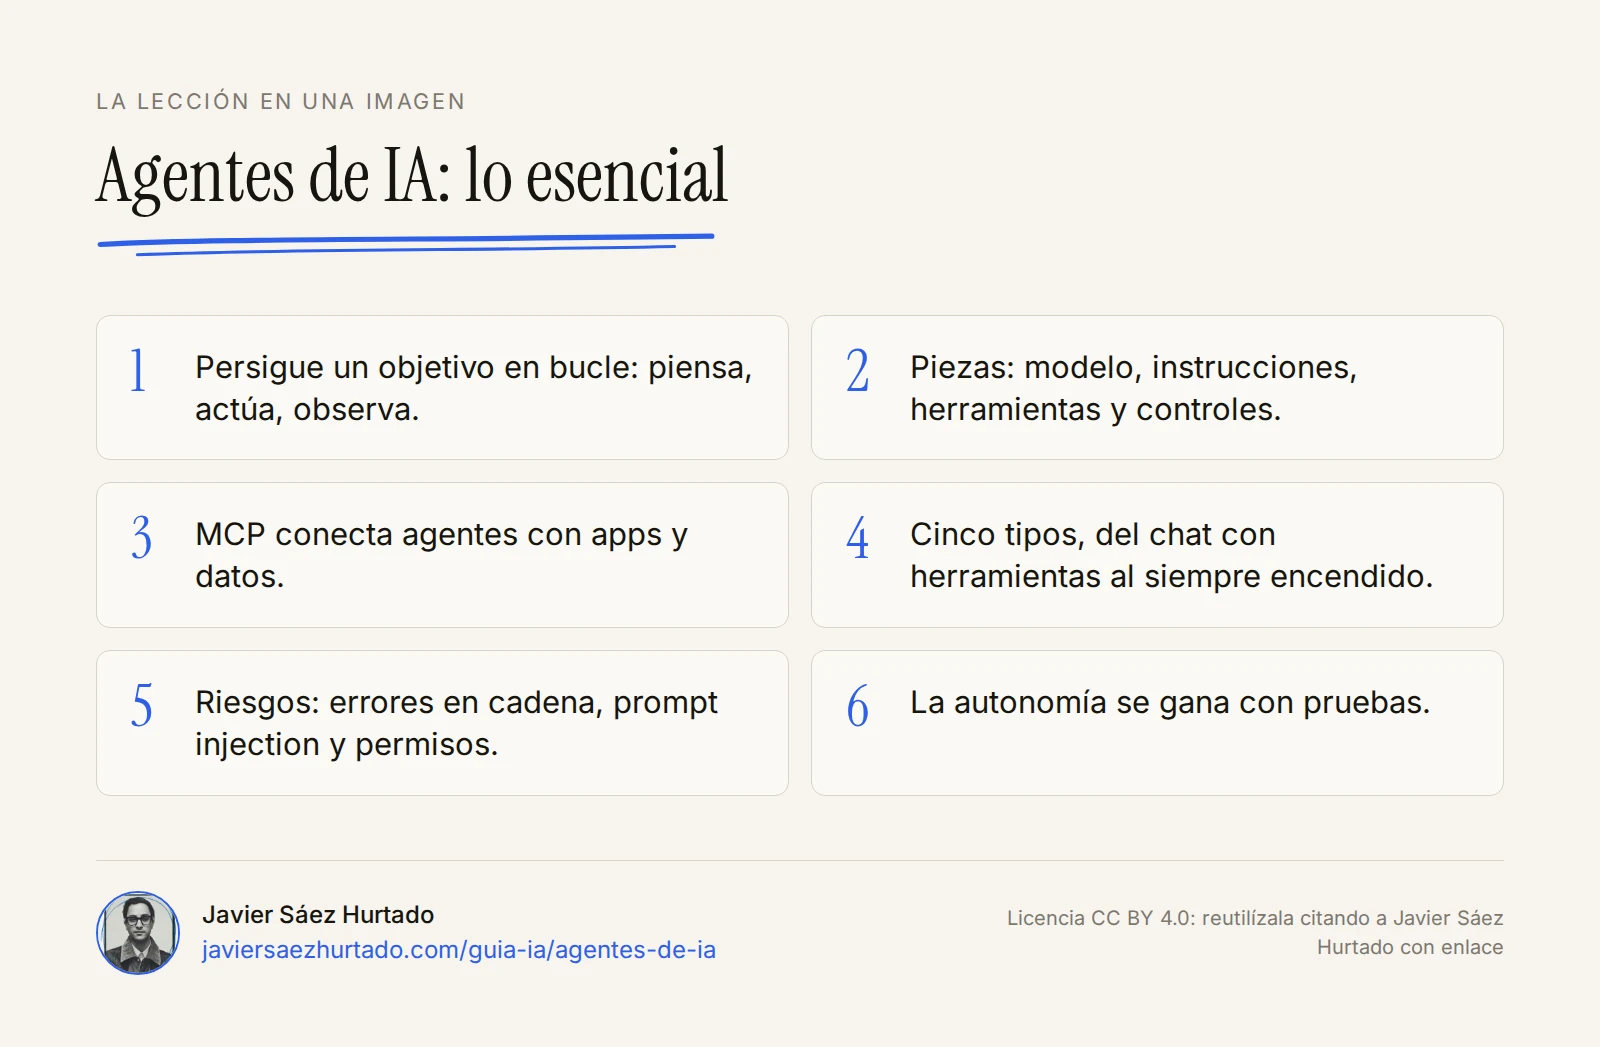
- Un agente de IA es un modelo de lenguaje que persigue un objetivo en bucle: piensa, actúa con herramientas, observa y decide si sigue.
- Se diferencia de un chat en que actúa en otros sistemas, y de una automatización clásica en que decide los pasos sobre la marcha.
- MCP, presentado por Anthropic en noviembre de 2024, es un estándar abierto para conectar agentes con aplicaciones y datos.
- Sus riesgos principales son los errores encadenados, el prompt injection, los permisos excesivos y el coste.
- Empieza con poco acceso y tareas reversibles, aprueba tú lo que escribe o habla en tu nombre y amplía la autonomía solo con pruebas.
La lección en una imagen
Preguntas frecuentes
¿Qué es un agente de IA en pocas palabras?
Es un sistema que usa un modelo de lenguaje para conseguir un objetivo en varios pasos. En lugar de dar una sola respuesta, decide qué hacer, usa herramientas como el navegador o tus archivos, comprueba el resultado y sigue hasta terminar.
¿Cuál es la diferencia entre un chatbot y un agente de IA?
Un chatbot responde a cada mensaje y espera al siguiente. Un agente recibe un objetivo y trabaja hacia él en varios pasos, usando herramientas y decidiendo por sí mismo el orden. La diferencia práctica es que el agente puede actuar en otros sistemas, no solo escribir texto.
¿Qué tipos de agentes de IA hay?
Una clasificación práctica distingue cinco: asistentes en chat con herramientas, agentes que usan el ordenador o el navegador, agentes de programación, agentes siempre encendidos y automatizaciones de flujo con un paso de IA. Se diferencian en dónde trabajan y en cuánta autonomía tienen.
¿Qué es MCP y para qué sirve en un agente?
MCP (Model Context Protocol) es un estándar abierto que Anthropic presentó en noviembre de 2024 para conectar aplicaciones de IA con datos y herramientas externas de forma uniforme. Desde diciembre de 2025 lo gestiona la Agentic AI Foundation, dentro de la Linux Foundation, y lo admiten asistentes como Claude y ChatGPT.
¿Es seguro usar un agente de IA?
Depende de qué le dejes hacer. Un agente puede equivocarse o seguir instrucciones escondidas en una web o un documento, y OWASP reconoce que no está claro que exista una defensa infalible contra el prompt injection. Lo prudente es darle el mínimo acceso, empezar por tareas reversibles y aprobar tú todo lo que envía, publica, paga o borra.
¿Necesito saber programar para usar un agente de IA?
No. Hay agentes que se usan desde una aplicación de escritorio o desde el chat, como Claude Cowork, y basta con describir bien la tarea y darle acceso a lo justo. Programar solo hace falta para construir agentes propios con kits de desarrollo.
Fuentes
- Anthropic, Building effective agents (19 dic 2024)
- OpenAI, A practical guide to building agents
- Yao et al., ReAct: Synergizing Reasoning and Acting in Language Models (arXiv, oct 2022)
- Anthropic, Introducing the Model Context Protocol (25 nov 2024)
- Model Context Protocol, What is MCP?
- MCP Blog, MCP joins the Agentic AI Foundation (9 dic 2025)
- IBM, What are AI agents?
- OWASP, LLM01:2025 Prompt Injection
- OWASP, LLM06:2025 Excessive Agency
- Zapier Help Center, What is a Zap?
- n8n Docs, glosario de conceptos clave